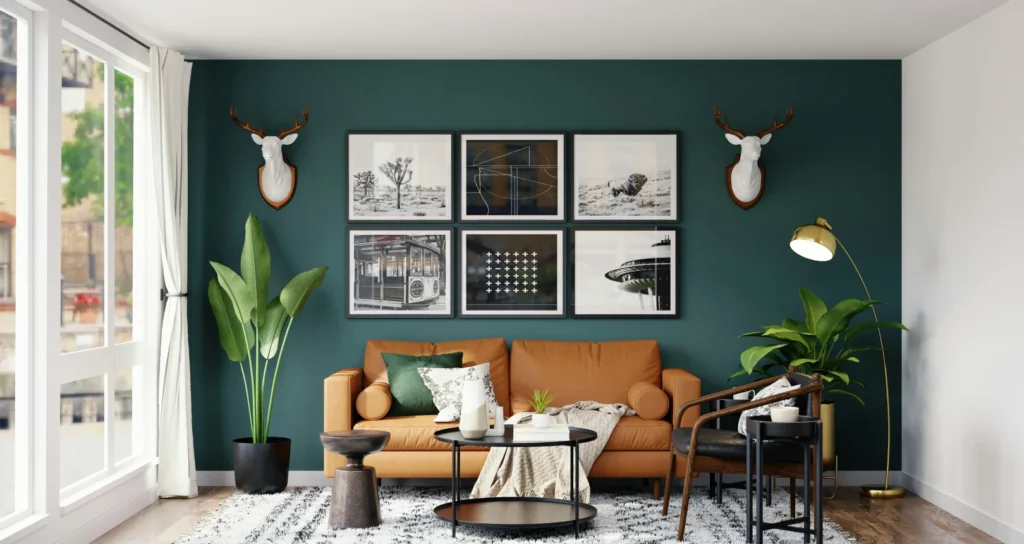

If you’re looking to make a stylish statement, try embracing darker hues with moody interior design. Find out more about this chic design style and how you can recreate it yourself by reading below.
I en tid hvor cyberangreb stiger både i hyppighed og kompleksitet, er det afgørende for små og mellemstore virksomheder ikke blot at fokusere på teknisk sikkerhed – men i lige så høj grad på det juridiske ansvar, der følger med håndtering af data og IT-systemer.
Et databrud kan hurtigt få vidtrækkende konsekvenser: økonomiske tab, beskadiget omdømme, mistede kunder og ikke mindst betydelige bøder, hvis virksomheden ikke har levet op til sine forpligtelser under GDPR – og nu også under det nye NIS2-direktiv.
Mange virksomhedsledere tror fejlagtigt, at cybersikkerhed er “noget IT-afdelingen tager sig af”. Men virkeligheden er, at det juridiske ansvar hviler direkte på ledelsen. Det er ikke nok at have gode tekniske løsninger – du skal også kunne dokumentere, at du aktivt har arbejdet med sikkerhed og overholder gældende lovgivning.
Hvad er et databrud, og hvorfor er det vigtigt?
Et databrud opstår, når persondata bliver tilgængelige for uvedkommende, enten ved hacking, menneskelige fejl, tabte enheder eller andre sikkerhedshændelser. Dette kan omfatte:
- Kundeoplysninger (navne, adresser, CPR-numre, betalingsoplysninger)
- Medarbejderdata (lønoplysninger, helbredsoplysninger, ansættelseskontrakter)
- Forretningshemmeligheder og fortrolige oplysninger
- Login-oplysninger og adgangskoder
Under GDPR skelnes der mellem almindelige persondata og følsomme persondata (særlige kategorier af personoplysninger). Følsomme persondata omfatter oplysninger om race, etnisk oprindelse, politisk, religiøs eller filosofisk overbevisning, fagforeningsmæssige tilhørsforhold, genetiske data, biometriske data, helbredsoplysninger samt data om seksuelle forhold eller seksuel orientering.
Konsekvenser af databrud
Et databrud kan medføre:
Økonomiske tab:
- Direkte tab fra ransomware-angreb
- Omkostninger til IT-forensik og sikkerhedsgenoprettelse
- Juridiske omkostninger ved erstatningssager
- Tab af forretning og kundeflugt
Juridiske konsekvenser:
- Bøder fra Datatilsynet (op til 20 millioner euro eller 4% af global omsætning under GDPR)
- Erstatningskrav fra berørte personer
- Søgsmål fra kunder og forretningspartnere
- Sanktioner under NIS2-direktivet
Omdømmemæssige skader:
- Negativ medieomtale
- Tabt tillid hos kunder og partnere
- Svækket konkurrenceposition
- Forringet employer branding
Juridiske grundregler ved databrud: GDPR-forpligtelser
Under GDPR har din virksomhed en række specifikke forpligtelser, når det kommer til behandling og beskyttelse af persondata.
1. Implementere passende sikkerhedsforanstaltninger
Dette er en løbende forpligtelse, ikke en engangsopgave. Passende sikkerhedsforanstaltninger omfatter både tekniske og organisatoriske tiltag:
Tekniske sikkerhedsforanstaltninger:
- Kryptering af data (både under lagring og transmission)
- Firewalls og antivirusbeskyttelse
- Regelmæssige sikkerhedsopdateringer og patches
- Backup-løsninger med offline/offsite-backup
- To-faktor-autentifikation (2FA) på kritiske systemer
- Netværkssegmentering
- Intrusion detection systems
Organisatoriske sikkerhedsforanstaltninger:
- Skriftlige IT-sikkerhedspolitikker
- Retningslinjer for adgangsstyring
- Procedurer for håndtering af persondata
- Klare roller og ansvarsområder
- Dokumentation af sikkerhedsforanstaltninger
- Awareness-træning af medarbejdere
- Incidentresponsprocedurer
2. Begrænse adgangen til persondata
Princippet om “need-to-know” skal implementeres konsekvent:
- Kun medarbejdere, der har et arbejdsmæssigt behov, skal have adgang til persondata
- Forskellige adgangsniveauer baseret på roller og ansvar
- Regelmæssig gennemgang af brugerrettigheder
- Fjernelse af adgang ved jobskifte eller fratræden
- Logning af, hvem der tilgår hvilke data hvornår
- Fysisk sikring af servere og backup-medier
3. Overvåge og opdage brud
Proaktiv overvågning er afgørende for at opdage sikkerhedshændelser hurtigt:
- Implementer logovervågning og SIEM-løsninger (Security Information and Event Management)
- Etabler procedurer for regelmæssig gennemgang af logfiler
- Sæt alarmer for usædvanlig aktivitet
- Gennemfør regelmæssige sikkerhedsaudit og penetrationstest
- Hold øje med abnorm datatrafik eller dataforbrug
- Vær opmærksom på medarbejderrapporter om mistænkelig aktivitet
4. Anmelde databrud til Datatilsynet
Dette er en af de mest kritiske forpligtelser under GDPR:
72-timers fristen: Hvis et databrud udgør en risiko for personers rettigheder og frihedsrettigheder, skal det anmeldes til Datatilsynet inden 72 timer efter, at du er blevet bekendt med bruddet.
Hvad skal anmeldelsen indeholde?
- Beskrivelse af sikkerhedsbruddet og dets art
- Navn og kontaktoplysninger på databeskyttelsesrådgiveren eller andet kontaktpunkt
- Sandsynlige konsekvenser af sikkerhedsbruddet
- Beskrivelse af foreslåede eller iværksatte foranstaltninger til afhjælpning
Hvornår skal de registrerede underrettes? Hvis databruddet indebærer en høj risiko for de registreredes rettigheder, skal du også underrette de berørte personer uden unødig forsinkelse.
Sanktioner ved manglende efterlevelse
Datatilsynet kan udstede administrative bøder på:
- Op til 10 millioner euro eller 2% af den globale årlige omsætning (for mindre alvorlige overtrædelser)
- Op til 20 millioner euro eller 4% af den globale årlige omsætning (for alvorlige overtrædelser)
Vigtigt: Selv mindre virksomheder er ikke fritaget for bøder. Datatilsynet tager højde for virksomhedens størrelse, men manglende dokumentation og gentagne overtrædelser straffes hårdt.
NIS2-direktivet: Nye krav fra 2024
Fra oktober 2024 trådte NIS2-direktivet (Network and Information Security Directive 2) i kraft i Danmark. Dette direktiv markerer en betydelig skærpelse af cybersikkerhedskravene for visse typer virksomheder.
Hvad er NIS2?
NIS2 er EU’s opdaterede direktiv om sikkerhed i net- og informationssystemer. Formålet er at styrke det generelle cybersikkerhedsniveau i EU og skabe mere ensartede krav på tværs af medlemslandene.
Hvem er omfattet af NIS2?
NIS2 gælder for virksomheder, der leverer “væsentlige eller vigtige tjenester” inden for en række sektorer:
Væsentlige sektorer (højere krav):
- Energi (el, olie, gas, fjernvarme)
- Transport (luftfart, jernbane, skibsfart, vejtransport)
- Bankvirksomhed og finansiel markedsinfrastruktur
- Sundhedssektoren
- Drikkevand og spildevand
- Digital infrastruktur (DNS, internetknudepunkter, cloud computing)
- Offentlig forvaltning
Vigtige sektorer:
- Post- og kurertjenester
- Affaldshåndtering
- Kemikalier
- Fødevarer
- Medicinalindustri
- Digital tjenesteudbydere (f.eks. visse B2B SaaS-løsninger)
- Forskning
Størrelseskrav: Generelt skal virksomheder have mindst 50 medarbejdere og/eller en omsætning/balance på mindst 10 millioner euro. Der findes dog undtagelser og særregler for visse sektorer.
Hvad kræver NIS2?
Virksomheder omfattet af NIS2 skal:
1. Risikovurderinger:
- Gennemføre systematiske risikovurderinger af cybersikkerhedstrusler
- Identificere kritiske systemer og data
- Vurdere sandsynlighed og konsekvens af forskellige trusselscenarier
- Opdatere risikovurderinger regelmæssigt
2. Sikkerhedspolitikker:
- Udarbejde skriftlige IT-sikkerhedspolitikker
- Definere ansvar for cybersikkerhed på ledelsesniveau
- Etablere procedurer for adgangsstyring og identitetshåndtering
- Implementere krypteringsstandarder
- Fastsætte retningslinjer for sikker softwareudvikling
3. Hændelseshåndtering:
- Etablere en effektiv incident response-plan
- Oprette procedurer for opdagelse, rapportering og håndtering af sikkerhedshændelser
- Anmelde betydelige cybersikkerhedshændelser til myndighederne inden 24 timer (varsling), 72 timer (indledende rapport) og 1 måned (afsluttende rapport)
- Dokumentere alle sikkerhedshændelser
4. Beredskabsplaner:
- Udarbejde business continuity-planer
- Etablere disaster recovery-procedurer
- Teste beredskabsplaner regelmæssigt
- Sikre back-up og genoprettelsesmuligheder
5. Supply chain security:
- Vurdere cybersikkerhedsrisici hos leverandører og underleverandører
- Stille sikkerhedskrav til leverandører
- Etablere procedurer for håndtering af tredjepartsrisici
6. Træning og awareness:
- Gennemføre regelmæssig cybersikkerhedstræning for medarbejdere
- Skabe bevidsthed om phishing og social engineering
- Træne nøglepersoner i incidenthåndtering
Sanktioner under NIS2
Manglende efterlevelse af NIS2 kan føre til:
- Administrative bøder på op til 10 millioner euro eller 2% af global årlig omsætning
- Forbud mod at udøve ledelsesmæssige opgaver
- Offentliggørelse af overtrædelser
- Skærpet tilsyn og kontrolbesøg
Vigtigt for ledelsen: Under NIS2 kan medlemmer af ledelsen blive personligt ansvarlige for manglende efterlevelse.
Er din virksomhed indirekte påvirket?
Selvom din SMV måske ikke direkte er omfattet af NIS2, kan du være indirekte påvirket:
Som underleverandør
Hvis du leverer tjenester til virksomheder omfattet af NIS2, kan de stille skærpede krav til din cybersikkerhed som led i deres supply chain security-forpligtelser. Dette kan omfatte:
- Dokumentation af dine sikkerhedsforanstaltninger
- Gennemgang af dine IT-systemer
- Kontraktlige krav om bestemte sikkerhedsstandarder
- Regelmæssige audits og rapportering
I udbudssituationer
Større virksomheder og offentlige myndigheder stiller i stigende grad krav om dokumenteret cybersikkerhed i udbudsmateriale og kontrakter. Kan du ikke dokumentere et passende sikkerhedsniveau, risikerer du at blive udelukket fra større ordrer.
Forsikring og finansiering
Banker og forsikringsselskaber er begyndt at stille spørgsmål til virksomheders cybersikkerhed. Manglende dokumentation kan føre til:
- Højere forsikringspræmier
- Begrænsninger i dækning
- Vanskeligere adgang til kredit
- Krav om sikkerhedsrevisioner
Ansvaret ligger hos ledelsen
En af de mest almindelige misforståelser i SMV’er er, at cybersikkerhed er “IT-afdelingens ansvar”. Dette er grundlæggende forkert.
Hvorfor er det ledelseansvar?
Juridisk ansvar: Under både GDPR og NIS2 er det virksomhedens ledelse, der bærer det ultimative ansvar for compliance. Bøder og sanktioner rettes mod virksomheden og potentielt mod ledelsesmedlemmer personligt.
Strategisk betydning: Cybersikkerhed er ikke kun et teknisk spørgsmål – det er en forretningsmæssig risiko, der kan true virksomhedens eksistens. Derfor skal det håndteres på strategisk niveau.
Ressourceallokering: Kun ledelsen kan træffe beslutninger om de nødvendige ressourcer til cybersikkerhed – både budget, personale og tid.
Kulturskabelse: En sikkerhedsbevidst kultur skabes oppefra. Hvis ledelsen ikke prioriterer sikkerhed, vil medarbejderne heller ikke gøre det.
Hvad skal ledelsen konkret gøre?
- Udpeg en ansvarlig: Benyt en person (eller ekstern konsulent) til at have det overordnede ansvar for cybersikkerhed
- Sæt sikkerhed på dagsordenen: Cybersikkerhed skal være et fast punkt på ledelses- og bestyrelsesmøder
- Allokér budget: Afsæt tilstrækkelige midler til sikkerhedsforanstaltninger, træning og værktøjer
- Kræv dokumentation: Insistér på skriftlige politikker, procedurer og rapportering
- Test og øv: Gennemfør regelmæssige øvelser og test af beredskabsplaner
- Sørg for forsikring: Overvej cyber-forsikring som supplement til forebyggende foranstaltninger
Tjekliste: Er din virksomhed rustet til et cyberangreb?
Brug denne tjekliste til at vurdere din virksomheds parathed:
Tekniske sikkerhedsforanstaltninger
- [ ] Alle systemer opdateres regelmæssigt med sikkerhedspatches
- [ ] Antivirus og antimalware er installeret og opdateret
- [ ] Firewall er korrekt konfigureret
- [ ] To-faktor-autentifikation er implementeret på kritiske systemer
- [ ] Følsomme data er krypteret
- [ ] Der tages regelmæssige backup, og gendannelse er testet
- [ ] Netværket er segmenteret for at begrænse angrebsoverflade
Organisatoriske sikkerhedsforanstaltninger
- [ ] Skriftlig IT-sikkerhedspolitik er udarbejdet og godkendt af ledelsen
- [ ] Procedurer for adgangsstyring er dokumenteret
- [ ] Incident response-plan er udarbejdet
- [ ] Retningslinjer for håndtering af persondata er beskrevet
- [ ] Ansvarsområder for cybersikkerhed er klart defineret
- [ ] Logning og overvågning er implementeret
Medarbejdere og awareness
- [ ] Alle medarbejdere har modtaget cybersikkerhedstræning
- [ ] Der gennemføres regelmæssige awareness-kampagner
- [ ] Procedurer for rapportering af sikkerhedshændelser er kendt af alle
- [ ] Onboarding inkluderer sikkerhedstræning
- [ ] Der gennemføres periodiske phishing-simuleringer
GDPR-compliance
- [ ] Fortegnelse over behandlingsaktiviteter er opdateret
- [ ] Databeskyttelseskonsekvensanalyser er gennemført hvor relevant
- [ ] Databehandleraftaler er indgået med alle leverandører
- [ ] Procedure for anmeldelse af databrud til Datatilsynet er etableret
- [ ] Procedure for underretning af registrerede ved databrud er etableret
- [ ] De registreredes rettigheder kan håndteres (indsigt, sletning, mv.)
NIS2-parathed (hvis relevant)
- [ ] Det er afklaret, om virksomheden er omfattet af NIS2
- [ ] Risikovurdering er gennemført
- [ ] Sikkerhedspolitikker opfylder NIS2-krav
- [ ] Incident response-plan er tilpasset NIS2’s rapporteringskrav
- [ ] Business continuity og disaster recovery-planer er etableret
- [ ] Supply chain security er vurderet
- [ ] Ledelsen er informeret om deres ansvar under NIS2
Leverandørstyring
- [ ] Alle IT-leverandører er screenet for sikkerhed
- [ ] Databehandleraftaler er indgået med alle relevante leverandører
- [ ] SLA’er inkluderer sikkerhedskrav
- [ ] Der gennemføres regelmæssige leverandørreviews
- [ ] Exit-strategier er planlagt for kritiske leverandører
Test og øvelser
- [ ] Backup-gendannelse testes regelmæssigt
- [ ] Incident response-planen testes mindst årligt
- [ ] Der gennemføres regelmæssige sårbarheds-scanning
- [ ] Penetrationstest gennemføres (afhængig af risiko)
- [ ] Business continuity-planen testes
Praktiske første skridt
Hvis ovenstående tjekliste afslørede huller i din virksomheds cybersikkerhed, er her nogle konkrete første skridt:
1. Start med det grundlæggende
- Sørg for, at alle systemer er opdaterede
- Implementer to-faktor-autentifikation
- Etabler en ordentlig backup-løsning
- Lav adgangskodepolitik (minimum 12 tegn, kompleksitet, ikke genbrug)
2. Dokumentér hvad I gør
- Skriv en simpel IT-sikkerhedspolitik (kan starte med 2-3 sider)
- Beskriv procedurer for håndtering af personfølsomme data
- Udarbejd en incident response-plan (hvem gør hvad ved et angreb?)
3. Træn dine medarbejdere
- Afhold et cybersikkerhedsmøde (1-2 timer)
- Gennemgå de mest almindelige trusler (phishing, ransomware, social engineering)
- Forklar procedurer for rapportering af mistænkelig aktivitet
- Sørg for at medarbejdere forstår forskellen på almindelige persondata og følsomme persondata
4. Vurdér risici
- Identificér jeres mest kritiske systemer og data
- Vurdér sandsynlighed og konsekvens ved forskellige trusler
- Prioritér sikkerhedsforanstaltninger baseret på risiko
5. Søg professionel hjælp
- Overvej at få en ekstern sikkerhedsaudit
- Kontakt en IT-sikkerhedsrådgiver for risikovurdering
- Få juridisk rådgivning om GDPR og NIS2-compliance
Sådan hjælper Jura Danica
Hos Jura Danica forstår vi, at cybersikkerhed og juridisk compliance kan virke overvældende for små og mellemstore virksomheder. Vi hjælper med at gøre det håndterbart:
Juridisk rådgivning om databrud
- Afklaring af dine forpligtelser under GDPR
- Assistance til anmeldelse af databrud til Datatilsynet
- Håndtering af erstatningskrav fra berørte personer
- Repræsentation over for Datatilsynet ved undersøgelser
IT-sikkerhedspolitikker og procedurer
- Udarbejdelse af skræddersyede sikkerhedspolitikker
- Dokumentation af behandlingsaktiviteter
- Incident response-planer
- Databehandleraftaler med leverandører
NIS2-compliance
- Afklaring af om din virksomhed er omfattet af NIS2
- Gap-analyse: Hvor står I i dag vs. hvad kræves?
- Udarbejdelse af compliance-roadmap
- Løbende rådgivning og support
Træning og awareness
- Workshops for ledelse og medarbejdere
- Materialer til løbende awareness-arbejde
- Simulation af sikkerhedshændelser
- Rådgivning om sikkerhedskultur
Forebyggende rådgivning
- Gennemgang af eksisterende aftaler og politikker
- Rådgivning om forsikringsdækning
- Håndtering af leverandørrisici
- Forberedelse til tilsyn fra Datatilsynet
Konklusion: Handle nu, før det er for sent
Cybersikkerhed er ikke længere valgfrit for SMV’er. Med stigende trusler, strengere lovgivning og øgede kundeforventninger er det blevet en forretningsmæssig nødvendighed.
Det vigtigste er at komme i gang. Du behøver ikke have den perfekte løsning fra dag ét, men du skal kunne dokumentere, at du har taget cybersikkerhed alvorligt og implementeret passende foranstaltninger.
Tre nøglebudskaber:
- Ansvaret ligger hos ledelsen – ikke hos IT-afdelingen alene
- Dokumentation er afgørende – det du ikke kan dokumentere, har du ikke gjort
- Start i dag – jo længere du venter, jo større er risikoen
Cybertrusler venter ikke på, at du bliver klar. Et angreb kan ramme i morgen. Er din virksomhed forberedt?
Be the first to read my stories
Get Inspired by the World of Interior Design